Yüksek Lisans Adayı: Serbay Çetinkaya
EABD: Siber Güvenlik
Tarih: 13.11.2026 / 11:00
Yer: B-116
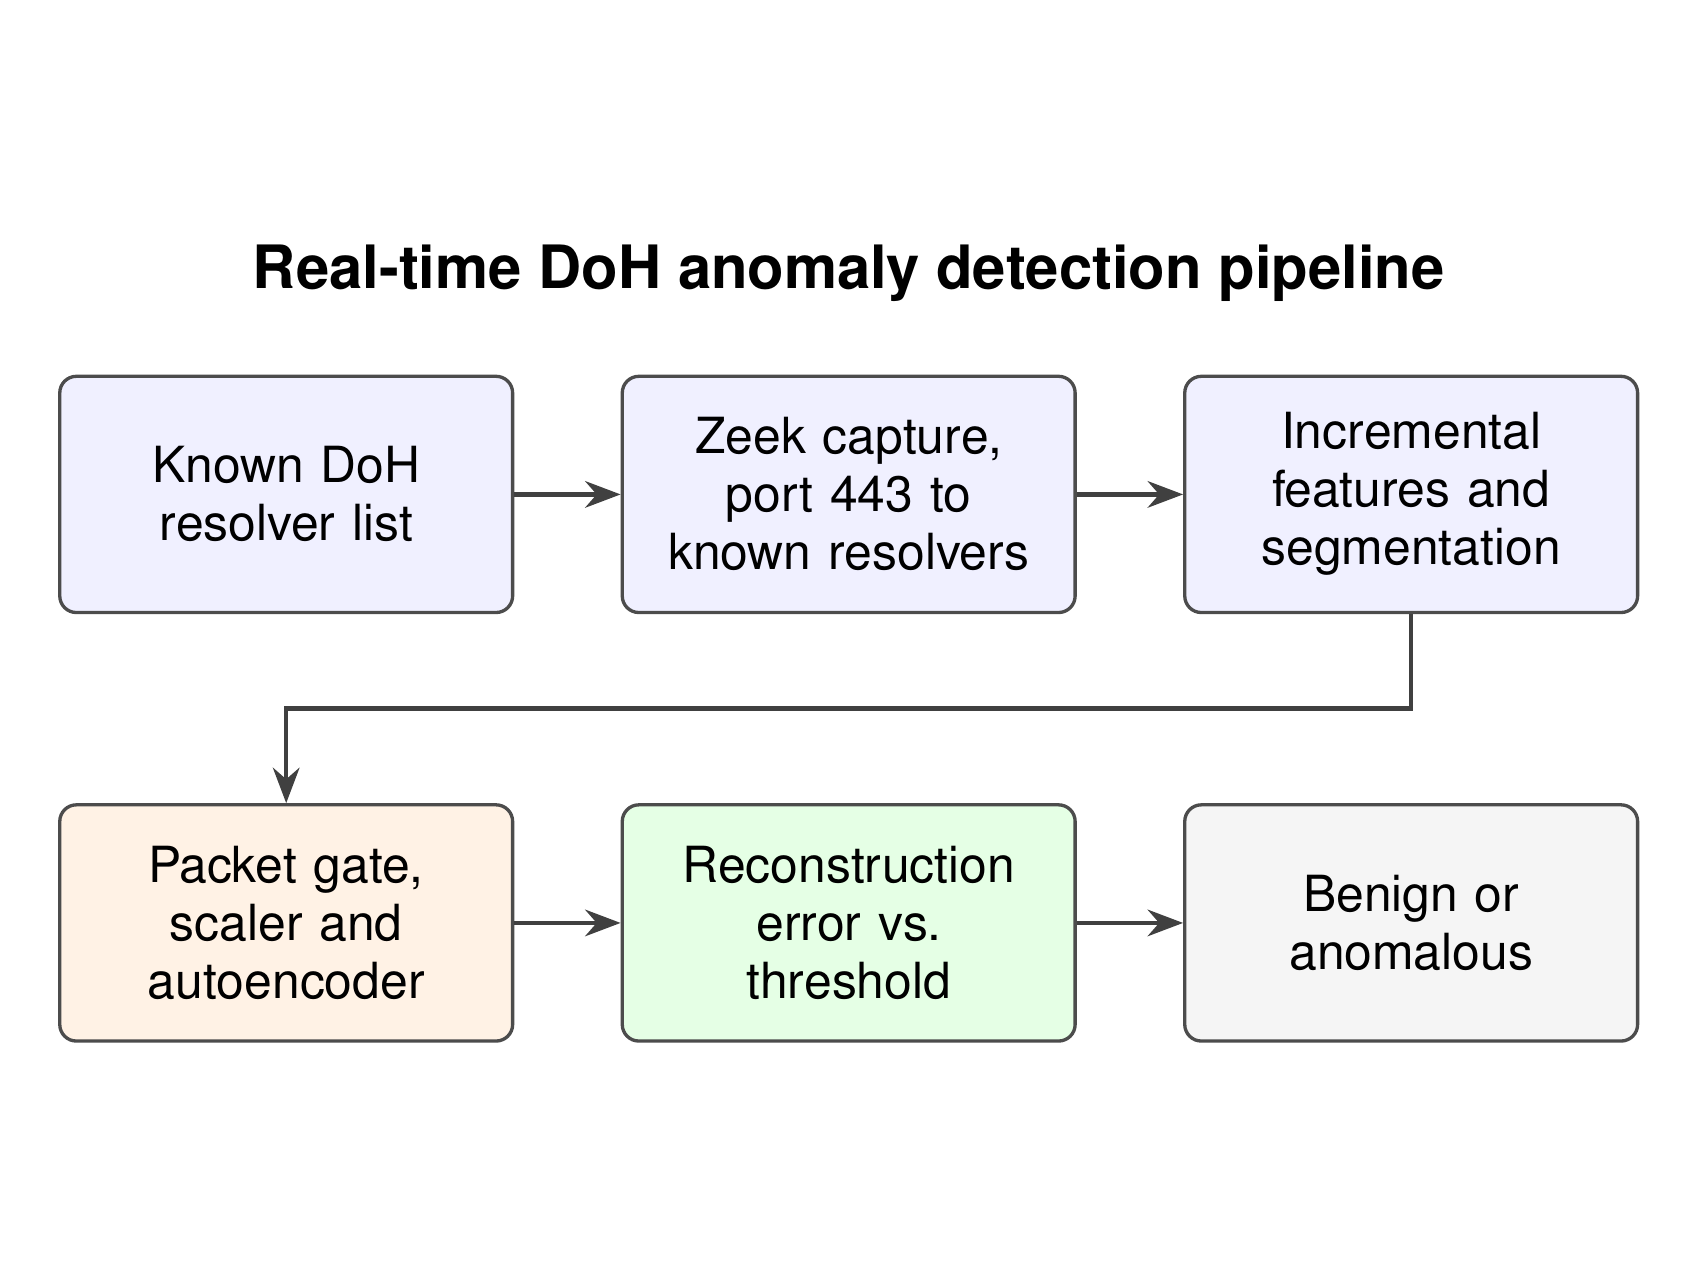
Özet: Alan Adı Sistemi (DNS), insan tarafından okunabilir alan adlarını IP adreslerine çevirerek internet iletişiminin temel bir bileşeni olarak görev yapar. Ancak DNS sorguları düz metin olarak iletilir ve bu durum onları dinlemeye, manipülasyona ve sansüre karşı savunmasız hale getirir. Gizliliği ve güvenliği artırmak için DNS over HTTPS (DoH) gibi şifreli DNS protokolleri geliştirilmiştir. DoH, DNS sorgularını HTTPS trafiği içinde şifreleyerek kullanıcı gizliliğini artırırken, aynı zamanda Siber Tehdit Aktörleri (CTA) tarafından güvenlik mekanizmalarını atlatmak amacıyla kullanıldığı için ağ izleme için bazı zorluklar getirmektedir. Paket inceleme ve imza tabanlı tespit gibi geleneksel izleme teknikleri, şifreleme nedeniyle daha az etkili hale gelmektedir. Bu tez, BCCC-CIRA-CIC-DoHBrw-2020 veri kümesini kullanarak DoH trafiği için otokodlayıcı tabanlı bir anomali tespit çerçevesi önermektedir. Etiketli veri kümelerine bağlı olan denetimli öğrenme modellerinin aksine, yaklaşımımız normal DoH trafik örüntülerinden sapmaları tespit etmek için denetimsiz öğrenme kullanır. Otokodlayıcı modeli, zararsız trafiği yeniden yapılandırmak üzere eğitilir ve anormal durumlar yeniden yapılandırma hatalarına dayalı olarak belirlenir. Model, dengeli bir veri kümesi kullanarak tespit doğruluğunu artırır ve ayrıca normal ve potansiyel olarak zararlı DoH aktivitelerini ayırt eder. Ek olarak, çerçevemiz gerçek zamanlı tespit için tasarlanmıştır ve böylece kullanıcı gizliliğini ihlal etmeden DoH saldırılarının proaktif olarak belirlenmesini sağlar. Nihai model, zararlı akışlarda 0.99 duyarlılık ve 0.945 genel doğruluk değerine ulaşmış, zararsız akışlarda ise 0.64 duyarlılık elde etmiştir. Sonuçlar, otokodlayıcı tabanlı anomali tespitinin şifreli DNS trafiğini izlemek için uyarlanabilir gerçek zamanlı bir çözüm sunduğunu göstermektedir.