Serbay Çetinkaya, DNS Over HTTPS Trafiğinde Anomali Tespiti İçin Otokodlayıcı Tabanlı Bir Yaklaşım
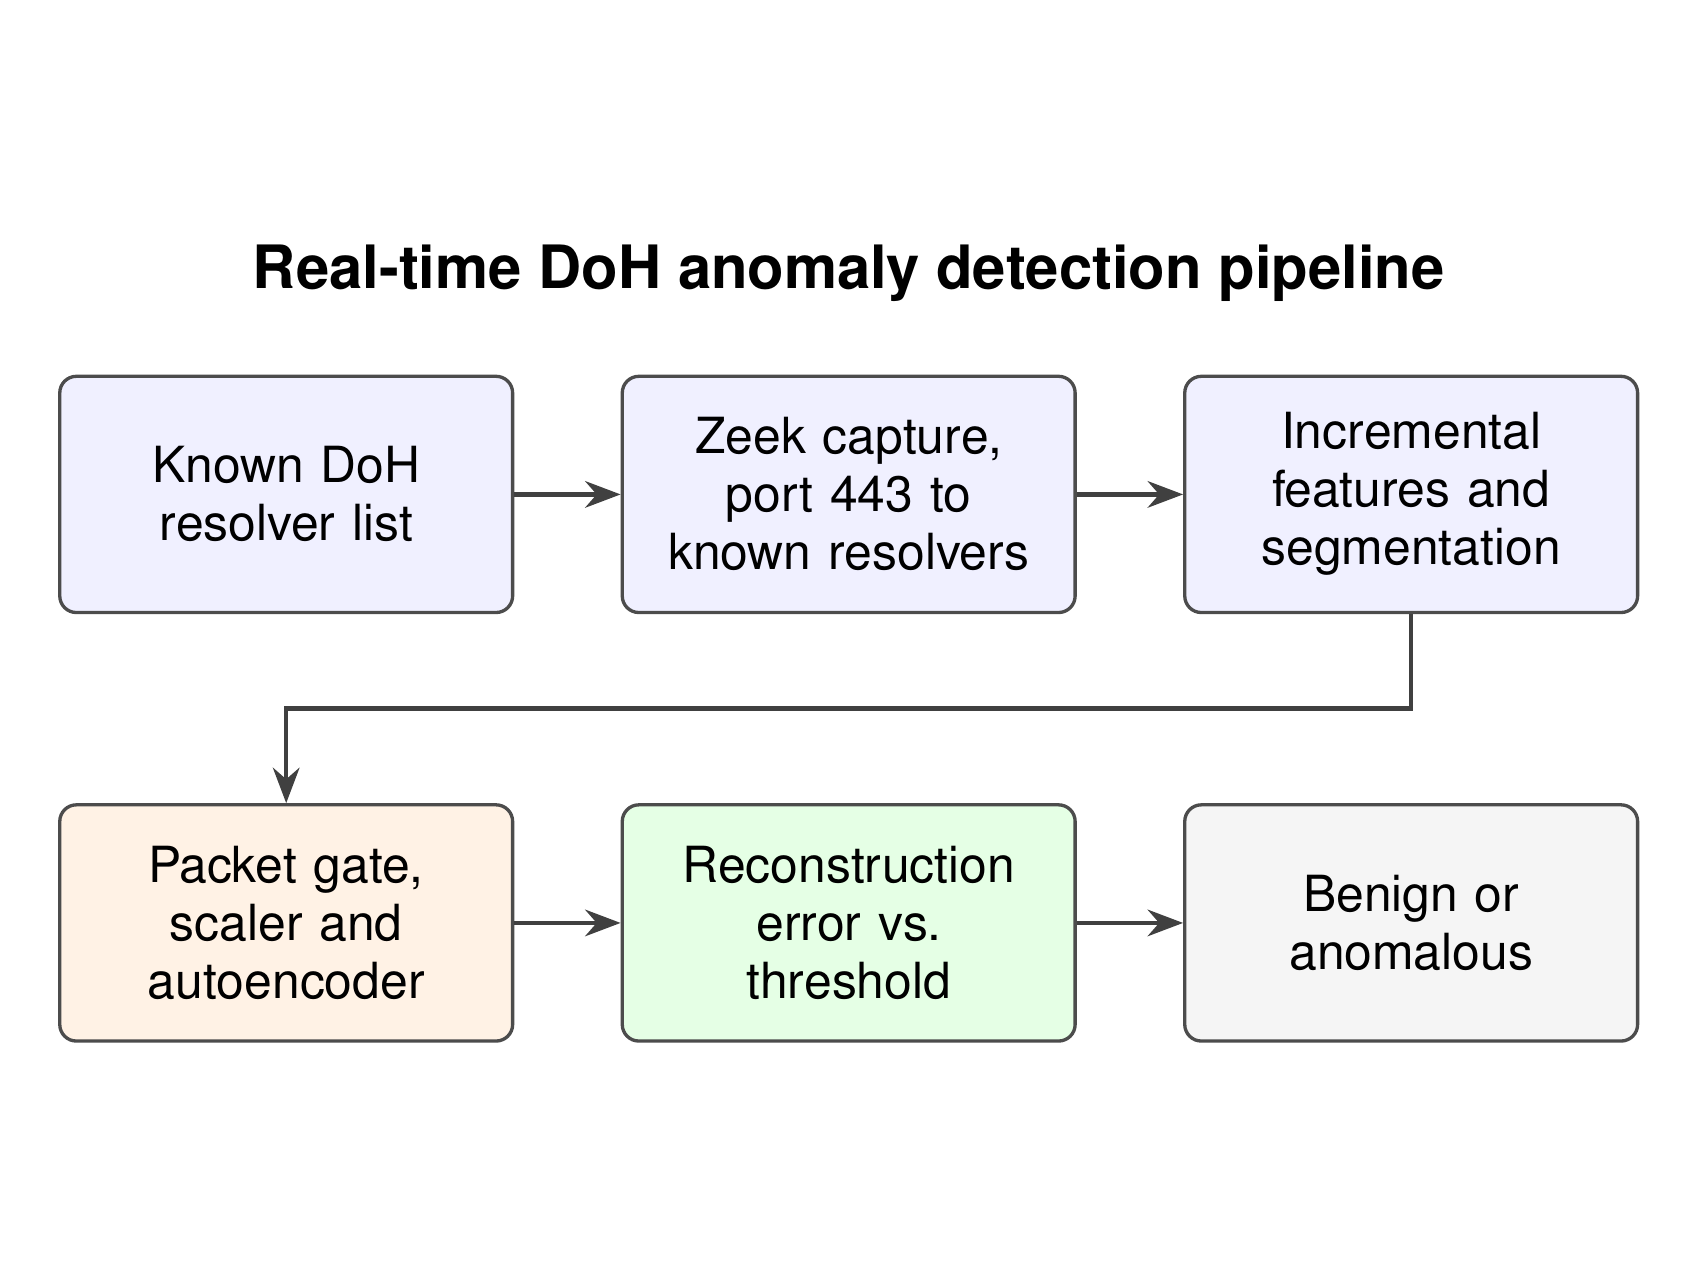
DNS over HTTPS (DoH) gibi şifreli DNS protokolleri kullanıcı gizliliğini korur, ancak saldırganlar bu protokolleri veri sızdırma ve komuta kontrol trafiği gibi zararlı faaliyetleri gizlemek için de kullanabilir. Bu tez, yalnızca zararsız DoH trafiğinden öğrenen ve yeniden yapılandırma hatası yüksek olan akışları anomali olarak işaretleyen otokodlayıcı tabanlı bir yaklaşım önermektedir. Gerçek zamanlı tespit için model, bağlantı devam ederken hesaplanabilen on altı akış özelliğini kullanır ve Zeek tabanlı bir sistem bu özellikleri canlı trafikten çıkarır. BCCC-CIRA-CIC-DoHBrw-2020 veri kümesinde model, zararlı akışların %99'unu 0.945 genel doğrulukla tespit etmiştir.
Tarih: 13.11.2026 / 11:00 Yer: B-116
Turkish